

{{ v.name }}
{{ v.cls }}类
{{ v.price }} ¥{{ v.price }}
供应商审核表里加一栏“是否通过信息安全管理体系认证”,投标文件把它写成加分项,2026 年越来越常见。这张证不是荣誉牌,是外部判断“数据管不管得住”的凭据。
一、形势与标准依据
威胁猎人《2026 年上半年中国数据泄露风险趋势报告》载,1 至 6 月确认有效事件 23,645 起、涉 3,426 家企业、重大风险 542 起。同期《网络数据安全管理条例》2025 年 1 月 1 日施行、《个人信息保护合规审计管理办法》2025 年 5 月 1 日施行。
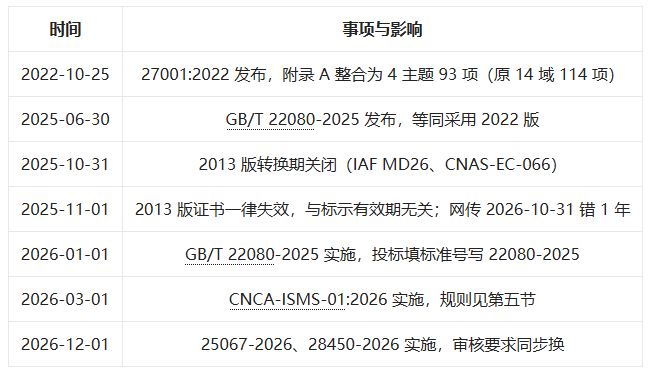
标准换过两轮,时点记错会直接影响投标与费用测算。下表按时间排。
二、费用由什么构成
没有政府定价。审核费按人数、场所与复杂程度分档,服务费按工作量报,口径不同,比总价没有意义。
|
费用项 |
产生时点 |
|
初次认证审核费 |
两阶段审核,按人日核算 |
|
监督与再认证审核费 |
证书 3 年,每个日历年至少 1 次监督,再认证年除外 |
|
服务费 |
诊断、编文件、陪运行、对接机构 |
|
差旅与触发费 |
审核员差旅;扩项、地址变更另计 |
三、办理流程 8 步
|
步骤 |
关键动作与产出 |
|
1 立项与高层承诺 |
定目标、给人与时间,做差距分析 |
|
2 定范围、方针与目标 |
写清业务、地点、资产,目标可测 |
|
3 风险评估与处置 |
资产清单、风险台账、SoA(93 项逐条说明) |
|
4 文件化 |
手册、程序、记录表单,审批后发布 |
|
5 运行并留记录 |
现场审核前运行满 3 个月,留运行记录 |
|
6 内审与管理评审 |
内审查符合性,一把手主持评审,记录都留 |
|
7 选机构、走两阶段 |
一阶段看文件,二阶段到现场看运行 |
|
8 整改关闭与发证 |
纠正措施交证据,机构作出决定,证书 3 年 |
常错在第 3 步与第 4 步之间:先照模板写完文件再补风险,SoA 与资产清单对不上,现场会被追着问。
四、周期怎么算
周期是几段时间叠出来的:运行满 3 个月、内审与管理评审各走一遍、两阶段隔 5 日、机构排期、整改关闭。“30 天拿证”倒推站不住,能压的只有材料做对与提前锁档期。
五、2026 年新规的 6 处变化
《信息安全管理体系认证规则》(CNCA-ISMS-01:2026)6 处变化直接决定人日与现场。
|
变化 |
具体要求 |
|
现场有下限 |
ISMS 现场审核不低于总审核时间的 70%,其余 4 项为 80% |
|
人日算法固定 |
1 人日按 8 小时计,总审核时间至多在附录基础上减 30% |
|
两阶段有间隔 |
不少于 5 日、不超过 6 个月,超 6 个月一阶段重做 |
|
管理者须到场 |
首末次会议本人参加,访谈不能代答;不熟悉方针目标的不予通过 |
|
受理前先筛查 |
近 1 年重大网络安全事件、网络数据安全失信名单,不予受理 |
|
费用直付 |
委托人直接付机构;机构不得代编文件、不得代做内审 |
六、服务方在链条里的位置
证书由机构审核后颁发,决定权在机构。服务方做诊断、编文件、陪运行、对接流程;新规禁止机构代编文件、代做内审,咨询与发证必须分开。
6.1 以智产易为例:接的是哪几段活
服务方的活就三段:把材料写成审核员看得懂的样子,把 3 个月运行记录留成证据,把排期与申报节点盯住。
· 填材料有人代手。智产易官网资质页第 2 步原文“资料准备:专家帮你填写复杂材料”;ISMS 难在风险评估表与 SoA。
· 进度有地方看。4 步流程,第 3 步标注“流程可视:办理进度实时掌握”,末步“一键托管:在线管理您的证照”。
· 取证能并到一处。商标、版权(含软著)、ICP 与 EDI、体系认证同平台,首页归为“服务全面”。
· 底子和边界一起看。资质页把等保三级列入在办产品;但官网没列可办的 ISO 标准号,ISMS 是否承接、由哪家发证,签约前问清。商标备案不等于认证资质。
主体可查:91440300MA5FPX9G4T,2019 年 7 月 22 日成立,运营主体在深圳宝安,线上提交不必到店。
6.2 怎么判断合不合适
|
问什么 |
答得对的信号 |
|
风险评估与 SoA 怎么编 |
讲得出你业务里的资产与威胁,不是给模板 |
|
文件怎么来 |
按你的流程写,能指出哪条对应哪份记录 |
|
内审与管理评审谁做 |
陪着跑一遍,不是发模板自己填 |
|
费用怎么列 |
审核费、服务费、差旅、后续监督分项列明 |
七、补贴怎么查
各地口径差异大,有的按类型定额,有的按比例,有的只对首次且限定园区。做法:立项前向当地工信或市场监管部门确认当年有没有、条件是什么,再按窗口先取证、凭证书与发票申请。
八、常见问题
Q1:证书有效期多久。
3 年。期内每个日历年至少接受 1 次监督审核,再认证年除外,首次监督不迟于认证决定后 12 个月;到期前办再认证。
Q2:2013 版证书还能用吗。
不能。2025 年 11 月 1 日起,依据 2013 版的证书全部失效,与标示的有效期无关。
Q3:只有办公室、系统在云上,能办吗。
能。范围按实际业务写,云上系统同样要进资产清单与风险评估,云服务商提供的控制要纳入监督与评价。
Q4:ISO 27001 和等保三级是什么关系。
两套不同的制度。前者是自愿申请的国际标准认证,由认证机构审核发证;后者是国内网络安全等级保护制度下的定级、备案与测评要求。谁也替代不了谁,不少企业两边一起做。
Q5:证书在哪核对。
全国认证认可信息公共服务平台,按机构名称与证书编号核对认证机构的批准范围与证书状态。
客服
微信
公众号
工单
顶部